Retool NL для PostgreSQL/REST: що взяти в Bubble API Connector, а що лишити руками
Retool додав бета-генерацію PostgreSQL і REST ресурсів через підказки. Розбираю, як перенести цей підхід у Bubble API Connector і не злити ключі та не зламати типи даних у MVP.
Коли треба швидко перевірити ідею й запустити першу версію продукту (MVP), хочеться віддати всю інтеграцію AI. Нетехнічні фаундери й вайбкодери роблять це першим ділом. Retool щойно запустив у публічній беті для Retool Cloud генерацію PostgreSQL і REST API ресурсів через natural language (NL) підказки в app-building agent. Описуєш ресурс звичайною мовою, агент створює каркас, а чутливі дані запитує окремо. У документації Retool прямо пише: облікові дані шифруються і ніколи не передаються самій моделі.
Якщо ви будуєте стартап на Bubble і поспішаєте показати прототип першим користувачам чи інвесторам, звідси є що взяти. Окремого об'єкта зовнішньої бази даних, як у Retool, у Bubble немає. Є власна база, а вся зовнішня взаємодія йде через плагін API Connector. Вбудований Bubble AI Agent теж уміє генерувати колекції та виклики API Connector з текстових запитів. Секрети він замінює заглушками REPLACE ME. Але щоб контракт даних у Bubble працював, я проводжу чітку межу: що можна довірити AI, а що тримаю під ручним контролем. Схожий розбір: Composio vs офіційний Bubble MCP:.
Що можна делегувати моделі під час збирання MVP
Швидкість перевірки гіпотези залежить від того, як швидко ви зберете базовий каркас. Ось що я спокійно генерую через промпт:
- Параметри й тіло запиту (Payload structure): Описую задачу простою мовою: «мені потрібен POST-запит для створення ліда з полями email, name та UTM-мітками». Модель правильно збирає JSON-структуру й пропонує назви полів.
- Базові заголовки (Headers): Стандартні заголовки на кшталт
Content-Type: application/jsonабо схему передачі Bearer-токенів модель накидає за секунди і без помилок у синтаксисі. - Розбивка на колекції: Групую виклики за провайдерами (Stripe, OpenAI, CRM) на рівні колекцій, щоб не дублювати базові URL. Схожий розбір: OpenAI Agents API (public beta). Про це окремо: Cursor згортає моделі OpenAI з.
Чому продакшен-дані та ініціалізацію не можна віддавати AI
Найчастіша пастка, коли будуєш без технічного бекграунду: дати моделі реальні API-ключі або чекати, що вона сама «вгадає» типи відповідей. Документація й архітектура Bubble ставлять тут кілька жорстких обмежень.
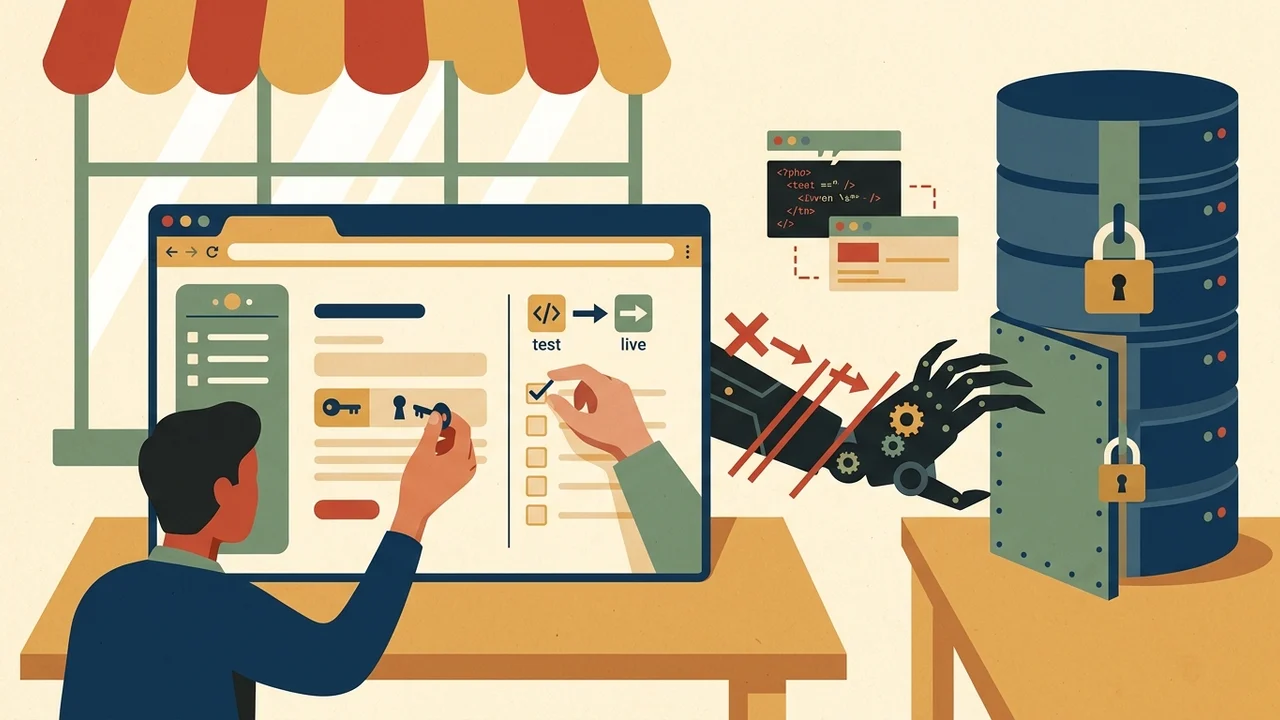
- Секрети в безпеці, тільки якщо вносити їх руками: Retool не дає агенту доступу до кредів. У Bubble так само: ключі додаю в інтерфейсі вручну. Bubble AI Agent спеціально вирізає секрети й ставить на їхнє місце
REPLACE ME. Я використовую налаштування на рівні колекції (наприклад, Private key in header) і завжди розділяю тестові (dev) та живі (live) ключі. - Ініціалізація (Initialize call) лише вручну: AI Agent у Bubble не ініціалізує виклики, і це зроблено свідомо. Коли тиснеш «Initialize call», Bubble відправляє реальний запит і за відповіддю жорстко фіксує типи полів (text, number, date, list). Якщо модель вигадає схему сама, інтерфейс або воркфлоу зламаються на першому ж реальному запиті клієнта.
- Бойові побічні ефекти і витік у схему: Ініціалізація — це справжній мережевий запит. Якщо ініціалізувати виклик з реальними даними картки чи замовлення, він проведе реальну транзакцію. До того ж, за документацією Bubble, тестові параметри ініціалізації можуть зберігатися в схемі застосунку у вихідному коді. Тому для перевірки я беру тільки безпечні, фейкові семпли даних. Поруч із цим: AI для кодинга поруч із.
Практична звичка для вайбкодерів
Щоб за кілька днів отримати перші відгуки клієнтів і не переписувати бекенд післязавтра, я тримаюся одного правила: контракт запиту формулюю до генерації, а живі ключі й типи фіксую руками.
AI-асистент, хоч у Retool, хоч у Bubble, накидає структуру endpoints і JSON-тіло. Підстановку ключів, перемикання між dev і live та кнопку «Initialize call» з безпечними тестовими параметрами я завжди лишаю за собою. Так MVP запускається надійно, без ризику злити ключі чи зламати базу користувачів.