Node.js/PHP CVE і відповідь Bubble: «без заявленого доступу до даних» — нотатка платформи, не дозвіл не перевіряти плагіни
Bubble написав, що «дії від користувачів не потрібні». Для фаундера MVP це правда лише наполовину. Рантайм платформи закрили, а плагіни, секрети й Privacy Rules так і лишилися на вас.
Новина про вразливості в Node.js чи PHP приходить, і фаундер, який збирає свій перший MVP на Bubble через nocode та вайбкодінг, одразу питає мене про дві речі. Чи під загрозою база даних його ідеї? І чи треба терміново щось «ремонтувати» у візуальному редакторі? Про це окремо: Governance week: Cursor canvases vs.
Я відповідаю так: спершу розділіть, за що відповідає платформа, а за що ви. Тоді паніка зникає, і стає видно, що справді треба перевірити.
Що заявив Bubble на рівні платформи
Після оновлень безпеки навколо Node.js та PHP Bubble опублікував офіційну нотатку. Ось що там головне:
- Частина сервісів Bubble працює на Node.js. Для них команда вчасно розгорнула безпекові оновлення. PHP на платформі не використовується.
- За внутрішньою оцінкою Bubble, способу використати ці вразливості для доступу до даних клієнтів немає («no way to use these vulnerabilities to access customer data or gain elevated privileges»).
- Ознак експлуатації після розкриття платформа не побачила («no sign of exploitation since the disclosure»).
- Для творців застосунків висновок один: «No action is required from Bubble users» (жодних дій від користувачів Bubble не вимагається). Моніторинг при цьому триває. Схожий розбір: n8n 2.35+: Agents (preview), MCP.
Що це означає для нетехнічного фаундера MVP
Ви швидко перевіряєте продуктовий задум, збираєте перші відгуки або готуєте демо для інвесторів. Тоді тримайте в голові одне правило: ви не можете і не повинні «лагодити» хостинг у редакторі Bubble.
Bubble — повністю кероване хмарне середовище (hosted runtime). Низькорівневі бібліотеки, патчі Node.js, оновлення серверів — усе це відбувається без вас. Вигадувати у воркфлоу «воркараунди» проти умовного CVE немає сенсу.
Але фразу про «відсутність доступу до даних клієнтів через ці вразливості» я читаю буквально. Це оцінка серверного стеку Bubble. Аудитом вашого конкретного MVP вона не є. Схожий розбір: Plugin4Shell і препринт про vibe-coded.
Спільна відповідальність: де зона ризику вашого продукту
У документації Bubble безпека описана як модель спільної відповідальності (Shared Security Responsibility Model) між Bubble, AWS та автором застосунку:
- Bubble та AWS відповідають за фізичні сервери, операційні системи, мережу та базовий рантайм платформи.
- Ви як автор MVP відповідаєте за права доступу до даних, коректні налаштування, збереження ключів і конфігурацію сторонніх сервісів.
Патч платформи захищає сервери Bubble. Від таблиць бази, які ви випадково відкрили на клієнт, чи від витоку секретів він вас не захистить.
Сторонні плагіни — поза периметром платформи
Для швидкого запуску це найважливіше. У Vulnerability Disclosure Policy Bubble прямо написано, що сторонні плагіни («3rd-party plugins not developed by Bubble») під цю політику не підпадають.
Коли ви ставите плагіни з маркетплейсу, щоб швидко протестувати функцію, пам'ятайте:
- Нотатка Bubble про оновлення Node.js не є сертифікатом безпеки для зовнішніх плагінів.
- Плагін може ходити на власні сервери, приватні API чи бази даних свого розробника. Там можуть бути свої вразливості.
- Чистий звіт платформи не звільняє вас від перевірки того, які плагіни стоять у проєкті.
Практичний чекліст гігієни перед першими користувачами
Тижні на технічні деталі витрачати не треба. Щоб спокійно збирати фідбек і тестувати бізнес-модель, я раджу зробити базовий мінімум:
- Не витрачайте час на серверні тривоги. Bubble повідомив, що оновив середовище і дій не потрібно? Прийміть це як факт і працюйте над продуктом.
- Увімкніть Privacy Rules. Документація Bubble називає правила приватності обов'язковими («essential») для захисту чутливих даних, бо вони спрацьовують безпосередньо на сервері. Якщо ви просто сховали елемент в інтерфейсі, дані все одно можна прочитати через браузер.
- Мінімізуйте сторонні плагіни. У MVP ставте лише ті, без яких гіпотезу не перевірити. Невідомі модулі, які просять широких прав або давно не оновлювалися, обходьте.
- Захищайте API-ключі. Підключаєте AI-сервіси чи зовнішні платіжні системи через API Connector або плагіни? Перевірте, що секретні ключі позначені як приватні й не летять у браузер клієнта.
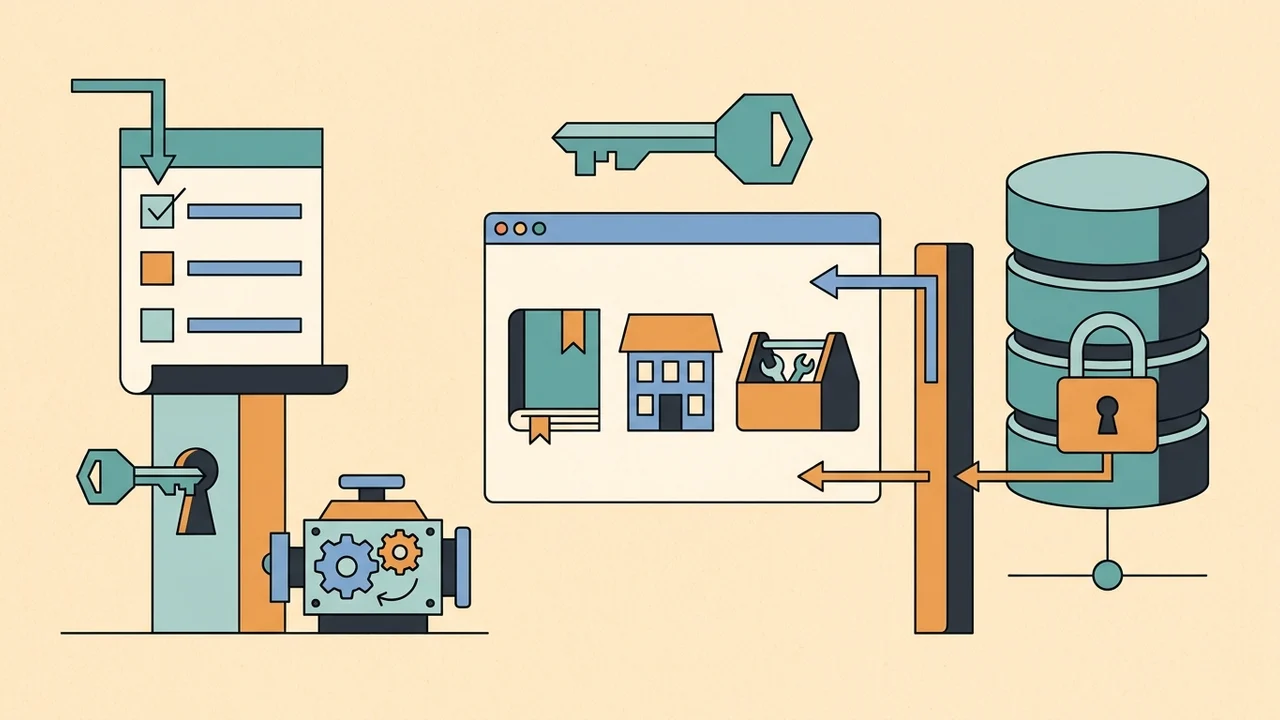
Швидкість запуску — справжня перевага nocode. Але платформа гарантує лише власний фундамент. Стіни й замки вашого продукту — ваша робота.