OpenAI DevDay: Codex cloud envs, computer use і Security Cloud — воркспейс вайб-сесії, не runtime Bubble
Як засновникам без технічного бекграунду розібратися з анонсами OpenAI DevDay: де крутити ідеї у хмарі, чому computer use не можна пускати до бази застосунку, і що збирати в Bubble руками.
Коли з'являються гучні новини на кшталт OpenAI DevDay, у нетехнічних засновників, які збирають MVP на no-code чи тестують гіпотези через вайбкодінг, виникає спокуса: здається, що тепер можна повністю «доручити» запуск ШІ-агентам прямо всередині свого продукту. Останній пакет анонсів додав три окремі поверхні: багаторазові хмарні середовища Codex (reusable cloud environments), інструмент computer_use в Agents API та попередню дослідницьку версію Codex Security Cloud. Проте змішувати їх в єдиний «магічний бекенд» — це прямий шлях до витоку даних і втрати контролю над проєктом. Про це окремо: OpenAI Agents API (public beta):.
Ці інструменти не замінюють платформу Bubble і не є готовим runtime для вашого живого сервісу. Вони призначені для зовсім іншого завдання: швидкого брейншторму, валідації ідей, структурування специфікацій та аудиту допоміжного коду. Про це окремо: Bubble September 2026 Update: що. Схожий розбір: Community Bubble Operator у ChatGPT.
Що таке Codex cloud environments і де їхня межа
Багаторазові хмарні середовища Codex — це заздалегідь підготовлені та збережені конфігурації проєкту (репозиторії GitHub, змінні середовища, пакети залежностей і налаштування мережі), які розгортаються на ізольованих віртуальних машинах OpenAI. Головна перевага для швидкого тестування гіпотез — таку вайб-сесію можна почати на ноутбуці, залишити завдання крутитися у фоні й повернутися до нього пізніше з браузера чи смартфона.
Але для фаундерів тут критично бачити межу: це середовище для роботи з кодом і текстовими артефактами в репозиторіях GitHub, а не сервер, де працює ваш Bubble-додаток. Хмарний Codex не замінює базу даних Bubble, не слухає події живих користувачів і не є бекендом для обробки реальних платежів. Це зручна пісочниця, щоб швидко згенерувати прототип функції, перевірити логіку чи створити чернетку OpenAPI-специфікації, але не продакшн.
Чому computer use не можна пускати до плагінів і бази Bubble
Функція комп'ютерного керування (computer_use) з'явилася в рамках Agents API і працює в окремому хостинговому середовищі OpenAI з віртуальним десктопом та браузером. Модель буквально отримує доступ до браузера, де інтегрований застосунок повинен самостійно схвалювати кожен окремий веб-домен (origin approval) і контролювати процеси авторизації.
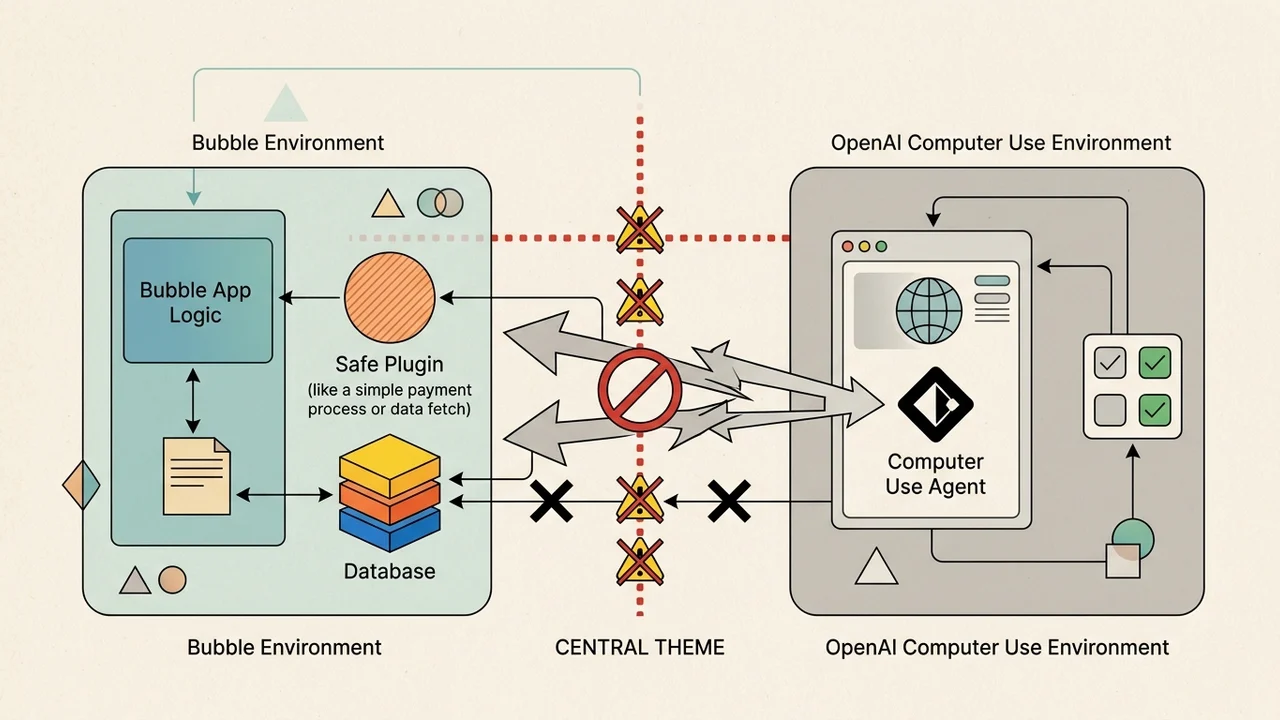
Для нетехнічного фаундера найнебезпечніша ілюзія — спробувати «з'єднати» computer use безпосередньо з живими плагінами або робочою базою клієнтів у Bubble. Робота браузерного агента за своєю природою недетермінована. Якщо надати такій автоматизації доступ до редактора застосунку чи чутливих таблиць даних, будь-який збій або помилка розпізнавання інтерфейсу призведе до пошкодження даних чи несанкціонованих дій. Computer use призначений для ізольованої автоматизації браузерних сценаріїв у вашому зовнішньому коді, а не для заміни надійних робочих процесів (workflows) усередині Bubble.
Codex Security Cloud: аудит репозиторіїв, а не захист no-code застосунку
Codex Security Cloud представлений як окремий плагін у статусі research preview. Його завдання — підключатися до репозиторіїв на GitHub, проводити сканування за розкладом чи комітами, перевіряти вразливості в ізольованому оточенні та готувати чернетки виправлень (fixes) для подальшого рев'ю людиною.
Це інструмент робочого процесу для контролю коду на GitHub. Він не має жодного відношення до налаштування Privacy Rules у Bubble, не перевіряє права доступу до ваших сутностей у базі даних і не захищає API-конектори від некоректних запитів. Навіть якщо ви використовуєте Security Cloud для аудиту зовнішнього скрипта, підготовлені виправлення завжди вимагають ручної перевірки розробником перед злиттям, а не сліпого застосування на автоматі.
Що робити у вайб-сесії, а що збирати в Bubble руками
Щоб швидко запустити робочий MVP і перевірити попит без спалювання бюджету, чітко розмежовуйте зони відповідальності:
- У хмарному середовищі (Codex / Agents API): формулюйте та уточнюйте бізнес-логіку, описуйте сутності даних, перевіряйте граничні сценарії, генеруйте технічні специфікації (
AGENTS.md, моделі загроз) та тестуйте складні алгоритми в ізоляції. - Вручну в Bubble: збирайте адаптивний інтерфейс, налаштовуйте стабільні workflows, визначайте жорсткі Privacy Rules для захисту клієнтських записів і підключайте безпечні платежі (наприклад, через Stripe).
 Схожий розбір: Cursor Projects: субагенти й довгі.
Такий розподіл зберігає високу швидкість вайбкодінгу на етапі пошуку рішення і гарантує, що ваш перший реліз не впаде під час перевірки першими користувачами та інвесторами.